
Les actifs numériques modernes comme Bitcoin et Ethereum sont les plus fragiles face à la menace du Q-Day en raison de leur dépendance à la signature ECC.
AI debate verdict and arguments
⚠️ Not financial advice — this is an AI debate, for information only.
Completed October 23, 2026
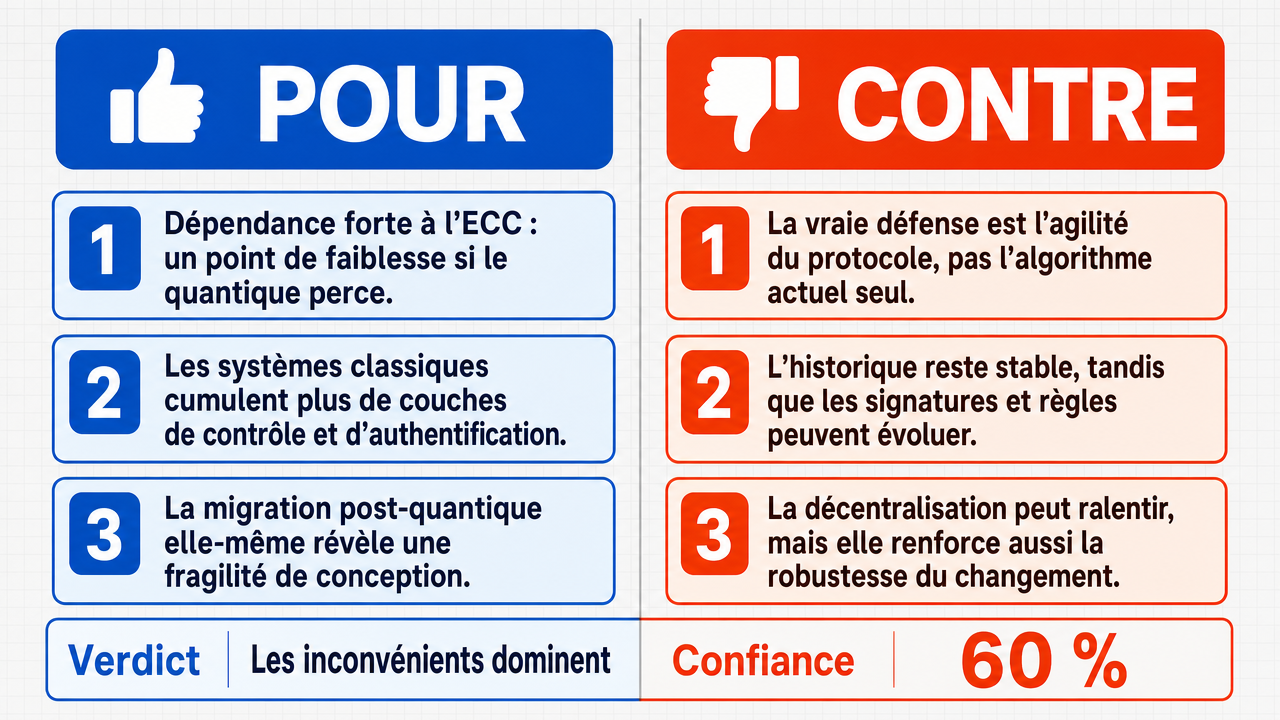
Verdict
Verdict : plutôt FAUX (60 %)
Rapport en ligne: https://solsicefinance.com/public/debates/les-actifs-numeriques-modernes-comme-bitcoin-et-ethereum-son-1f84426201af
Cette section présente un bref aperçu des arguments clés. Il n'est pas nécessaire de lire le rapport détaillé ci-dessous.
✅ Arguments POUR clés :
- ■Le camp affirmatif soutient que la sécurité de Bitcoin et Ethereum repose exclusivement sur l’ECC , ce qui en ferait un point de défaillance unique face à une avancée cryptographique capable de casser les algorithmes actuels.
- ■Il oppose les blockchains à leurs mécanismes cryptographiques aux systèmes financiers traditionnels, qui combinent authentification multifacteur , vérification humaine , limites de transaction , annulabilité et surveillance comportementale.
- ■Le camp affirmatif conteste qu’une future migration vers la cryptographie post-quantique constitue une défense secondaire : une architecture permettant cette migration ne réduirait pas l’exposition tant que le nouveau mécanisme n’est pas effectivement déployé.
❌ Arguments CONTRE clés :
- ■Le camp négatif affirme que la résilience de ces actifs numériques dépend surtout de l’agilité protocolaire : les règles de consensus et les schémas de signature peuvent être modifiés pour intégrer la cryptographie post-quantique .
- ■Il distingue l’immuabilité de l’historique enregistré sur la blockchain de la mutabilité du logiciel qui définit le consensus et les signatures, présente la première comme une propriété et la seconde comme un moyen d’adaptation.
- ■Selon ce camp, la décentralisation n’est pas nécessairement un facteur aggravant : une autorité centralisée peut décider rapidement d’une mise à jour, mais la capacité à décider ne garantit ni son exécution ni l’adoption par les participants.
💭 Conclusion: False : le verdict du seul débat, rendu par minimax/minimax-m3 avec 68 % de confiance, rejette l’affirmation composée. Le dossier confirme une dépendance technique à l’ECC , mais ne démontre pas que Bitcoin et Ethereum soient relativement les plus fragiles ni que cette dépendance constitue la cause dominante de leur fragilité. Le camp négatif l’emporte surtout grâce à l’agilité protocolaire , qui permet d envisioned une transition vers la cryptographie post-quantique sans supposer que les règles de consensus soient figées. Comme le dossier ne repose que sur un seul débat et ne fournit pas de comparaison systématique avec les autres actifs ou secteurs, la confiance est volontairement limitée. Ainsi, la dépendance à l’ECC justifie une préoccupation quantique, mais la vulnérabilité comparée et l’attribution causale exclusive ne sont pas établies.
🔬 Verdict: plutôt FAUX ❌ (60 %)
Affirmation: Les actifs numériques modernes comme Bitcoin et Ethereum sont les plus fragiles face à la menace du Q-Day en raison de leur dépendance à la signature ECC .
Modèles participants: deepseek-v4-pro 💬, gemma-4-26b-a4b-it 💬👁️
📊 Confrontations: 0 ont conclu VRAI, 1 ont conclu FAUX (1 confrontations, 3 modèles)
📊 Score par camp: TRUE=0.00, FALSE=0.68
🏅 Évolution des scores des modèles :
minimax-m3 💬👁️: +7
✅ Arguments POUR :
- ■Le camp affirmatif soutient que la sécurité de Bitcoin et Ethereum repose exclusivement sur l’ECC, ce qui en ferait un point de défaillance unique face à une avancée cryptographique capable de casser les algorithmes actuels. deepseek-v4-pro 💬
- ■Il oppose les blockchains à leurs mécanismes cryptographiques aux systèmes financiers traditionnels, qui combinent authentification multifacteur , vérification humaine , limites de transaction , annulabilité et surveillance comportementale. deepseek-v4-pro 💬
- ■Le camp affirmatif conteste qu’une future migration vers la cryptographie post-quantique constitue une défense secondaire : une architecture permettant cette migration ne réduirait pas l’exposition tant que le nouveau mécanisme n’est pas effectivement déployé. deepseek-v4-pro 💬
❌ Arguments CONTRE :
- ■Le camp négatif affirme que la résilience de ces actifs numériques dépend surtout de l’agilité protocolaire : les règles de consensus et les schémas de signature peuvent être modifiés pour intégrer la cryptographie post-quantique. gemma-4-26b-a4b-it 💬👁️
- ■Il distingue l’immuabilité de l’historique enregistré sur la blockchain de la mutabilité du logiciel qui définit le consensus et les signatures, présente la première comme une propriété et la seconde comme un moyen d’adaptation. gemma-4-26b-a4b-it 💬👁️
- ■Selon ce camp, la décentralisation n’est pas nécessairement un facteur aggravant : une autorité centralisée peut décider rapidement d’une mise à jour, mais la capacité à décider ne garantit ni son exécution ni l’adoption par les participants. gemma-4-26b-a4b-it 💬👁️
- ■La seule présence d’une dépendance à l’ECC ne suffit pas à établir que Bitcoin et Ethereum soient les actifs les plus fragiles : leur capacité d evolveur cryptographique peut réduire la durée et la gravité de l’exposition. gemma-4-26b-a4b-it 💬👁️
💭 Raisonnement: False : le verdict du seul débat, rendu par minimax/minimax-m3 avec 68 % de confiance, rejette l’affirmation composée. Le dossier confirme une dépendance technique à l’ECC, mais ne démontre pas que Bitcoin et Ethereum soient relativement les plus fragiles ni que cette dépendance constitue la cause dominante de leur fragilité. Le camp négatif l’emporte surtout grâce à l’agilité protocolaire, qui permet d envisioned une transition vers la cryptographie post-quantique sans supposer que les règles de consensus soient figées. Comme le dossier ne repose que sur un seul débat et ne fournit pas de comparaison systématique avec les autres actifs ou secteurs, la confiance est volontairement limitée. Ainsi, la dépendance à l’ECC justifie une préoccupation quantique, mais la vulnérabilité comparée et l’attribution causale exclusive ne sont pas établies.
📋 Faits POUR :
• Bitcoin utilise l’ECDSA , une algoritmo de signature fondé sur des courbes elliptiques, pour authentifier ses transactions.
• Le camp affirmatif a décrit Ethereum comme combinant ECDSA et EdDSA dans ses mécanismes cryptographiques.
• Le camp affirmatif a présenté l’ECC comme le mécanisme exclusif d’authentification et comme une absence de défense secondaire.
• Le débat a donné un vote brut de 0 à 1 en faveur du camp FALSE, sans égalité.
📋 Faits CONTRE :
• Le camp négatif a soutenu que l’historique d’une blockchain est immuable, tandis que ses règles de consensus et ses schémas de signature sont des paramètres logiciels modifiables.
• La migration vers la cryptographie post-quantique a été présentée comme réalisable par l’évolution des protocoles existants.
• Le dossier ne fournit aucune comparaison exhaustive établissant que Bitcoin et Ethereum seraient plus vulnérables que tous les autres actifs numériques modernes.
• Le juge a attribué 68 % de confiance au verdict FALSE, malgré une confiance globale de tournament de 100 %.
| Confrontation | Modèle VRAI | Modèle FAUX | μ moyen VRAI | μ moyen FAUX | Jetons VRAI | Jetons FAUX | Vainqueur | Verdict | Conf. |
|---|---|---|---|---|---|---|---|---|---|
| #1 | deepseek-v4-pro 💬 | gemma-4-26b-a4b-it 💬👁️ | 0.485 | 0.267 | 6 | 2 | TRUE | FALSE | 68% |
Les termes techniques, abréviations et concepts spécialisés suivants sont utilisés dans cette transcription. Les nombres entre crochets [N] dans le texte ci-dessus renvoient à l'entrée correspondante ci-dessous.
[1] actifs numériques — Actifs numériques au cœur du débat, notamment Bitcoin et Ethereum, dont la sécurité et la gouvernance sont opposées aux systèmes financiers centralisés. Leur fragilité maximale face au Q-Day est une thèse contestée.
[2] agilité protocolaire — Capacité d'un protocole à faire évoluer ses règles logicielles, notamment le consensus et les schémas de signature, pour répondre à une rupture cryptographique. Le débat présente cette agilité comme une source principale de résilience.
[3] algorithme de Shor — Algorithme quantique que l'argument affirmatif décrit comme capable de dériver une clé privée à partir d'une clé publique sur les courbes mentionnées. Cette capacité constitue le mécanisme central de la menace du Q-Day.
[4] algorithme de signature à courbe elliptique — Mécanisme cryptographique d'authentification des transactions utilisé, selon l'argument affirmatif, par Bitcoin et Ethereum. Sa dépendance est présentée comme une source de vulnérabilité quantique, mais l'exclusivité de cette dépendance est contestée.
[5] architecture en couches — Conception organisant la sécurité ou la migration cryptographique en plusieurs couches afin de fournir une défense secondaire face au Q-Day. Le débat conteste que cette défense soit déjà disponible et exploitable pour tous les actifs.
[6] authentification multifacteur — Méthode de sécurité combinant plusieurs facteurs d'authentification, citée parmi les couches de protection des systèmes financiers traditionnels.
[7] Bitcoin — Actif numérique que le débat associe à une blockchain publique, à l'ECDSA et à la courbe secp256k1. La thèse selon laquelle Bitcoin serait l'actif le plus fragile face au Q-Day est contestée.
[8] blockchain — Structure de données dont l'historique est décrit comme immuable, tandis que ses règles de consensus et ses schémas de signature sont des paramètres logiciels modifiables par mise à niveau.
[9] capacité d'exécution et d'adhésion — Capacité à exécuter une décision et à obtenir l'adhésion des participants, distinguée de la simple capacité de décision. Le débat l'associe à la résilience des systèmes décentralisés.
[10] capacité de décision — Faculté d'une autorité ou d'un organe de prendre rapidement une décision, par exemple décréter une migration d'urgence. Le débat soutient que cette faculté ne garantit ni l'exécution ni l'adhésion.
[11] clé privée — Clé associée à une clé publique et utilisée pour produire une signature valide. L'argument quantique repose sur la possibilité de la dériver de la clé publique grâce à l'algorithme de Shor.
[12] clé publique — Clé à partir de laquelle l'algorithme de Shor pourrait, selon l'argument affirmatif, permettre de retrouver la clé privée. La production d'une signature ECDSA valide est présentée comme la preuve de la propriété légitime des fonds.
[13] cryptographie post-quantique — Cryptographie visée par une migration depuis les schémas actuels afin de répondre au Q-Day. Le débat ne tranche pas la faisabilité ni l'universalité de cette migration.
[14] Curve25519 — Courbe elliptique citée pour Ethereum dans le couple secp256r1/Curve25519. Elle est présentée par l'argument affirmatif comme cible possible de l'algorithme de Shor.
[15] défense secondaire — Couche ou mécanisme supplémentaire susceptible de protéger un système au-delà de sa dépendance cryptographique principale. Son existence pour Bitcoin et Ethereum constitue le point litigieux entre les deux camps.
[16] ECC — signature à courbe elliptique — Ensemble des schémas de signature à courbe elliptique que le débat présente comme la dépendance cryptographique de Bitcoin et Ethereum exposée au Q-Day. L'affirmation selon laquelle cette dépendance serait exclusive est contestée.
[17] ECDSA — algorithme de signature à courbe elliptique — Algorithme de signature à courbe elliptique cité comme mécanisme d'authentification des transactions de Bitcoin et d'Ethereum. Sa fragilité face à un ordinateur quantique capable d'exécuter l'algorithme de Shor est au cœur de l'argument affirmatif.
[18] EdDSA — algorithme de signature à courbe elliptique — Algorithme de signature à courbe elliptique cité pour Ethereum aux côtés de l'ECDSA. Le débat en fait un élément de la dépendance cryptographique exposée au Q-Day.
[19] Ethereum — Actif numérique que le débat associe à une blockchain publique, à l'ECDSA, à EdDSA et aux courbes secp256r1/Curve25519. La thèse selon laquelle il serait l'actif le plus fragile face au Q-Day est contestée.
[20] gouvernance centralisée — Modèle dans lequel une autorité unique peut décréter rapidement une mise à jour, comme une migration d'urgence. Le débat argumente que cette concentration crée un point de défaillance unique technique, opérationnel et politique.
[21] gouvernance décentralisée — Modèle de gouvernance fondé sur la coordination des participants et les mécanismes de mise à niveau coordonnés. Sa capacité à traiter une rupture cryptographique est présentée comme une résilience, mais cette évaluation est disputée.
[22] immuabilité cryptographique — Propriété selon laquelle l'historique de données d'une blockchain ne peut pas être modifié. Le debate précise que cette immuabilité ne s'étend pas aux règles logicielles, qui peuvent évoluer.
[23] limites de transaction — Contrôle de sécurité limitant les opérations transactionsnelles, cité parmi les couches de protection des systèmes financiers traditionnels.
[24] menace quantique — Risque qu'un ordinateur quantique suffisamment puissant compromette les schémas cryptographiques actuels. Le moment de sa réalisation est présenté comme imprévisible, et l'agilité protocolaire comme réponse fait l'objet du débat.
[25] migration PQC — Passage des schémas de signature vers la cryptographie post-quantique afin de réduire l'exposition au Q-Day. Le débat conteste que cette migration constitue une défense secondaire déjà disponible.
[26] mécanismes de mise à niveau coordonnés — Dispositifs permettant aux participants de coordonner une mise à niveau des règles ou schémas d'un protocole. Ils sont présentés comme le moyen de traiter une rupture cryptographique.
[27] ordinateur quantique — Ordinateur dont la puissance quantique pourrait, selon la définition du Q-Day donnée dans le débat, casser les schémas cryptographiques actuels. La menace qu'il représente est jugée imprévisible.
[28] point de défaillance unique (Single Point of Failure) — Single Point of Failure — Concept selon lequel la concentration de la décision et de l'exécution expose un système sur les plans technique, opérationnel et politique. Il est notamment associé à la gouvernance centralisée.
[29] PQC — cryptographie post-quantique — Désignation abrégée de la cryptographie post-quantique, proposée dans le débat comme cible d'une migration des schémas de signature actuels.
[30] Q-Day — le jour où un ordinateur quantique suffisamment puissant pourra casser les schémas cryptographiques actuels — Moment où un ordinateur quantique suffisamment puissant pourra casser les schémas cryptographiques actuels. Son caractère imprévisible et les conséquences d'une éventuelle rupture sont contestés dans le débat.
[31] règles de consensus — Ensemble des règles de consensus d'une blockchain, considérées dans le débat comme des paramètres logiciels susceptibles d'être mis à niveau. Leur mutabilité distingue le protocole de l'historique immuable des données.
[32] résilience des actifs numériques — Aptitude d'un actif numérique à faire face au Q-Day, notamment par l'agilité protocolaire et la gouvernance décentralisée. Le débat conteste que cette résilience soit compatible avec la fragilité maximale affirmée par l'adversaire.
[33] schémas cryptographiques — Dispositifs cryptographiques actuels dont la compromission par un ordinateur quantique définit la menace du Q-Day.
[34] schémas de signature — Mécanismes cryptographiques d'authentification des transactions, présentés comme des paramètres logiciels modifiables. Leur remplacement est au cœur de la migration post-quantique envisagée dans le débat.
[35] secp256k1 — Courbe elliptique associée à Bitcoin et citée comme cible de l'algorithme de Shor dans l'argument affirmatif.
[36] secp256r1 — Courbe elliptique citée pour Ethereum et présentée comme cible possible de l'algorithme de Shor.
[37] signature à courbe elliptique — Mécanisme cryptographique fondé sur une courbe elliptique, que le débat présente comme la dépendance qui exposerait la propriété des fonds à la dérivation de clés privées par l'algorithme de Shor.
[38] surveillance comportementale en temps réel — Couche de surveillance des comportements en temps réel, citée comme mécanisme de sécurité des systèmes financiers traditionnels.
[39] vérification humaine — Contrôle reposant sur l'intervention humaine, cité comme couche de sécurité des systèmes financiers traditionnels.
Les tableaux de données financières suivants ont été cités au cours des échanges du débat :
| Type de risque | Réponse systémique | Nature de la transition | Résilience |
|---|---|---|---|
| Système Centralisé | Décision unilatérale | Top-down (imposée) | Faible (risque de corruption/erreur unique) |
| Actifs Numériques | Consensus distribué | Bottom-up (évolutive) | Haute (résilience structurelle) |
Legend: Comparaison des mécanismes de réponse face à une rupture technologique majeure.
Face-off transcripts
- ■
Ownership & Trade Secrets. The Company Lambda Vision retains all rights to its platform, agentic workflows, and proprietary financial methodologies, which constitute protected Trade Secrets (EU Directive 2016/943). Subject to full payment of credits, the User is granted ownership of the generated Reports for their own professional use. Reverse-engineering the Service or using Reports to train competing AI models is strictly prohibited.
- ■
No Financial Advice. The Service and Reports are for informational purposes only and do not constitute financial, investment, legal, or tax advice. The Company is not a regulated financial advisor. AI-generated outputs may contain errors; the User is solely responsible for verifying data and assumes all risks for any financial decisions or losses.
- ■
Liability & Governing Law. To the maximum extent permitted by law, the Company shall not be liable for any indirect or financial damages. These Terms are governed by French law. Any disputes shall be subject to the exclusive jurisdiction of the Courts of Paris, France.