
Le Q-Day, où les ordinateurs quantiques briseront la cryptographie actuelle, se produira entre 2032 et 2038.
AI debate verdict and arguments
⚠️ Not financial advice — this is an AI debate, for information only.
Completed October 22, 2026
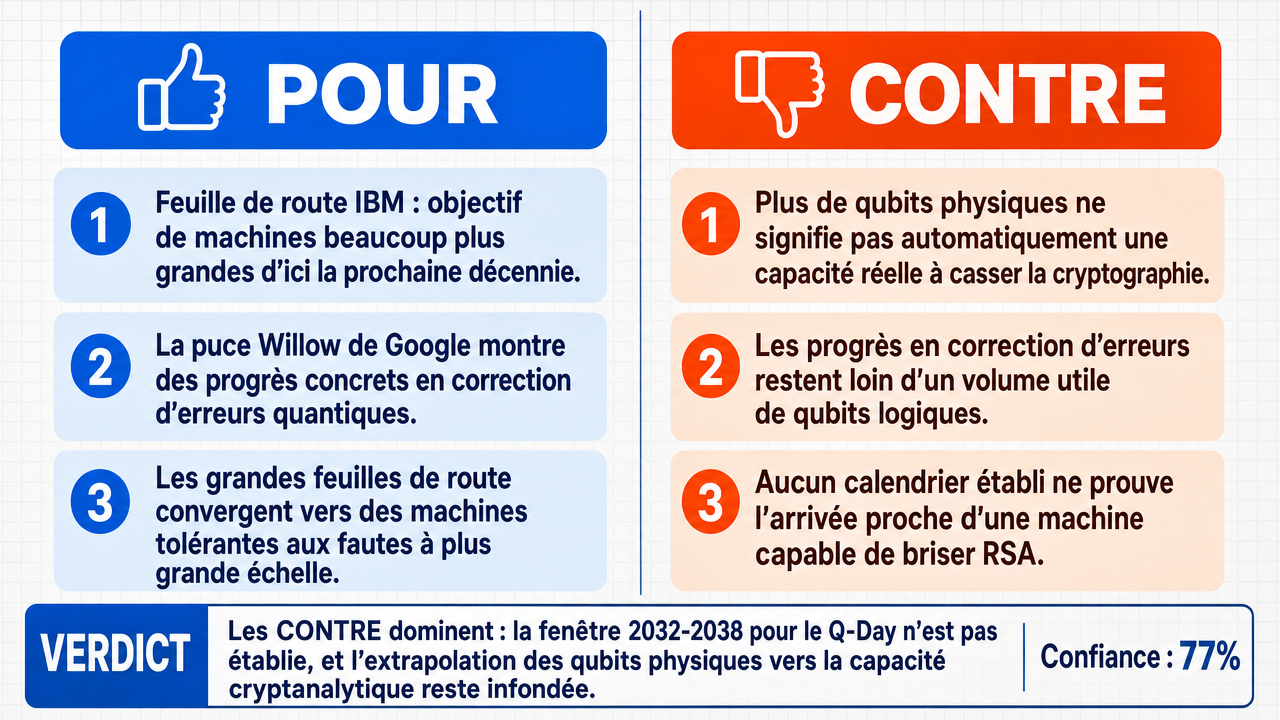
Verdict
Verdict : plutôt FAUX (77 %)
Rapport en ligne: https://solsicefinance.com/public/debates/le-q-day-ou-les-ordinateurs-quantiques-briseront-la-cryptogr-d8e690c68ba6
Cette section présente un bref aperçu des arguments clés. Il n'est pas nécessaire de lire le rapport détaillé ci-dessous.
✅ Arguments POUR clés :
- ■La feuille de route d'IBM publiée en 2023 vise un ordinateur quantique de 100 000 qubits physiques d'ici 2033, capable de générer environ 2 000 qubits logiques grâce au code de surface , ce qui place la fenêtre 2032-2038 dans la trajectoire technologique concrète des principaux constructeurs.
- ■La démonstration de Google Quantum AI avec la puce Willow (105 qubits physiques ), publiée dans Nature en décembre 2024 sous le titre « Quantum error correction below the surface code threshold », constitue le moment de bascule empirique où la barrière de la correction d'erreurs a été franchie, validant les projections vers la décennie 2030.
- ■Il existe une convergence des feuilles de route des principaux constructeurs vers des machines tolérantes aux fautes disposant de plusieurs milliers de qubits logiques durant la décennie 2030, ce qui rend plausible l'horizon 2032-2038 pour la rupture cryptographique.
❌ Arguments CONTRE clés :
- ■L'argument adverse commet une confusion fondamentale entre la croissance du nombre de qubits physiques et la capacité réelle de calcul cryptanalytique ; l'extrapolation linéaire vers 4 000 qubits logiques d'ici 2032-2035 constitue une pétition de principe qui ignore les barrières physiques de la correction d'erreurs.
- ■Bien que des progrès comme la puce Willow de Google aient franchi le seuil de la correction d'erreurs, le nombre de qubits logiques disponibles reste dérisoire par rapport aux millions nécessaires pour exécuter les algorithmes cryptanalytiques capables de briser RSA ou ECC .
- ■L'émergence d'un ordinateur quantique capable de briser RSA demeure une conjecture spéculative sans fondement temporel établi ; aucune des trois branches temporelles (avant 2032, entre 2032 et 2038, après 2038) ne peut être validée avec certitude, et l'état actuel de la technologie invalide spécifiquement la fenêtre 2032-2038.
💭 Conclusion: False : la fenêtre 2032-2038 pour le Q-Day n'est pas établie. L'argument le plus fort du côté gagnant souligne que l'extrapolation du nombre de qubits physiques vers la capacité cryptanalytique constitue une pétition de principe qui ignore les barrières fondamentales de la correction d'erreurs quantiques . Les progrès récents comme la puce Willow de Google, bien que significatifs sur le plan de la correction d'erreurs, ne produisent qu'un nombre dérisoire de qubits logiques par rapport aux millions requis pour exécuter l'algorithme de Shor sur des clés RSA de taille cryptographique pertinente. La nature spéculative de toute prédiction temporelle précise sur le Q-Day, combinée à l'absence de consensus scientifique sur les délais de mise à l'échelle, rend la fenêtre 2032-2038 non fondée. Le verdict FALSE reflète donc l'insuffisance des preuves pour ancrer cette prédiction temporelle spécifique, et non un rejet de la possibilité à long terme.
🔬 Verdict: plutôt FAUX ❌ (77 %)
Affirmation: Le Q-Day , où les ordinateurs quantiques briseront la cryptographie actuelle, se produira entre 2032 et 2038.
Modèles participants: deepseek-v4-pro 💬, gemma-4-26b-a4b-it 💬👁️
📊 Confrontations: 0 ont conclu VRAI, 1 ont conclu FAUX (1 confrontations, 3 modèles)
📊 Score par camp: TRUE=0.00, FALSE=0.77
🏅 Évolution des scores des modèles :
minimax-m3 💬👁️: +8
✅ Arguments POUR :
- ■La feuille de route d'IBM publiée en 2023 vise un ordinateur quantique de 100 000 qubits physiques d'ici 2033, capable de générer environ 2 000 qubits logiques grâce au code de surface , ce qui place la fenêtre 2032-2038 dans la trajectoire technologique concrète des principaux constructeurs. deepseek-v4-pro 💬
- ■La démonstration de Google Quantum AI avec la puce Willow (105 qubits physiques), publiée dans Nature en décembre 2024 sous le titre « Quantum error correction below the surface code threshold », constitue le moment de bascule empirique où la barrière de la correction d'erreurs a été franchie, validant les projections vers la décennie 2030. deepseek-v4-pro 💬
- ■Il existe une convergence des feuilles de route des principaux constructeurs vers des machines tolérantes aux fautes disposant de plusieurs milliers de qubits logiques durant la décennie 2030, ce qui rend plausible l'horizon 2032-2038 pour la rupture cryptographique. deepseek-v4-pro 💬
❌ Arguments CONTRE :
- ■L'argument adverse commet une confusion fondamentale entre la croissance du nombre de qubits physiques et la capacité réelle de calcul cryptanalytique ; l'extrapolation linéaire vers 4 000 qubits logiques d'ici 2032-2035 constitue une pétition de principe qui ignore les barrières physiques de la correction d'erreurs. gemma-4-26b-a4b-it 💬👁️
- ■Bien que des progrès comme la puce Willow de Google aient franchi le seuil de la correction d'erreurs, le nombre de qubits logiques disponibles reste dérisoire par rapport aux millions nécessaires pour exécuter les algorithmes cryptanalytiques capables de briser RSA ou ECC . gemma-4-26b-a4b-it 💬👁️
- ■L'émergence d'un ordinateur quantique capable de briser RSA demeure une conjecture spéculative sans fondement temporel établi ; aucune des trois branches temporelles (avant 2032, entre 2032 et 2038, après 2038) ne peut être validée avec certitude, et l'état actuel de la technologie invalide spécifiquement la fenêtre 2032-2038. gemma-4-26b-a4b-it 💬👁️
💭 Raisonnement: False : la fenêtre 2032-2038 pour le Q-Day n'est pas établie. L'argument le plus fort du côté gagnant souligne que l'extrapolation du nombre de qubits physiques vers la capacité cryptanalytique constitue une pétition de principe qui ignore les barrières fondamentales de la correction d'erreurs quantiques . Les progrès récents comme la puce Willow de Google, bien que significatifs sur le plan de la correction d'erreurs, ne produisent qu'un nombre dérisoire de qubits logiques par rapport aux millions requis pour exécuter l'algorithme de Shor sur des clés RSA de taille cryptographique pertinente. La nature spéculative de toute prédiction temporelle précise sur le Q-Day, combinée à l'absence de consensus scientifique sur les délais de mise à l'échelle, rend la fenêtre 2032-2038 non fondée. Le verdict FALSE reflète donc l'insuffisance des preuves pour ancrer cette prédiction temporelle spécifique, et non un rejet de la possibilité à long terme.
📋 Faits POUR :
• IBM a publié en 2023 une feuille de route visant 100 000 qubits physiques pour 2033, capables de générer environ 2 000 qubits logiques.
• Google Quantum AI a annoncé en décembre 2024 sa puce Willow.
• La publication dans Nature de décembre 2024 est intitulée « Quantum error correction below the surface code threshold ».
📋 Faits CONTRE :
• Le nombre de qubits logiques disponibles actuellement reste dérisoire par rapport aux millions nécessaires pour exécuter les algorithmes cryptanalytiques.
• L'extrapolation de la croissance des qubits physiques vers la capacité cryptanalytique ignore les barrières physiques de la correction d'erreurs.
• Aucune des trois branches temporelles (avant 2032, entre 2032 et 2038, après 2038) ne peut être validée avec certitude par les preuves actuelles.
| Confrontation | Modèle VRAI | Modèle FAUX | μ moyen VRAI | μ moyen FAUX | Jetons VRAI | Jetons FAUX | Vainqueur | Verdict | Conf. |
|---|---|---|---|---|---|---|---|---|---|
| #1 | deepseek-v4-pro 💬 | gemma-4-26b-a4b-it 💬👁️ | 0.669 | 0.174 | 6 | 2 | TRUE | FALSE | 77% |
Les termes techniques, abréviations et concepts spécialisés suivants sont utilisés dans cette transcription. Les nombres entre crochets [N] dans le texte ci-dessus renvoient à l'entrée correspondante ci-dessous.
[1] algorithme de Shor — Shor's algorithm — Algorithme quantique conçu pour factoriser de grands entiers et calculer des logarithmes discrets en temps polynomial, ce qui menace directement la sécurité de RSA, ECC et Diffie-Hellman s'il est exécuté sur un ordinateur quantique suffisamment puissant.
[2] capacité cryptanalytique — Aptitude d'un système de calcul à exécuter des attaques contre des primitives cryptographiques, ici mesurée en termes de qubits logiques et de portes quantiques disponibles pour exécuter l'algorithme de Shor.
[3] code de distance — Paramètre d'un code correcteur d'erreurs quantiques (notamment le code de surface) indiquant le nombre d'erreurs physiques que le code peut corriger ; le transcript mentionne des distances 3, 5 et 7.
[4] code de surface — surface code — Schéma de correction d'erreurs quantiques topologique évoqué dans le transcript comme méthode pour transformer un grand nombre de qubits physiques en un nombre plus restreint de qubits logiques fiables.
[5] correction d'erreurs quantiques — quantum error correction — Ensemble de techniques permettant de protéger l'information quantique contre le bruit et les erreurs physiques en utilisant plusieurs qubits physiques pour encoder un qubit logique.
[6] cryptanalyse — Discipline consistant à analyser des systèmes cryptographiques pour en trouver les faiblesses ; dans le contexte du débat, il s'agit de la capacité à briser RSA-2048.
[7] cryptographie à clé publique — public-key cryptography — Famille de systèmes cryptographiques asymétriques reposant sur une paire de clés publique et privée, dont RSA, ECC et Diffie-Hellman sont des exemples cités dans le transcript.
[8] Diffie-Hellman — Protocole d'échange de clés cryptographiques mentionné dans le transcript comme exemple de cryptographie à clé publique vulnérable à un ordinateur quantique suffisamment puissant.
[9] décohérence — Phénomène physique par lequel un système quantique perd ses propriétés de superposition et d'intrication en interagissant avec son environnement, constituant une barrière à la montée en échelle des ordinateurs quantiques.
[10] ECC — Elliptic Curve Cryptography — Cryptographie à clé publique fondée sur les mathématiques des courbes elliptiques, citée dans le transcript parmi les systèmes vulnérables au Q-Day.
[11] extrapolation linéaire — Méthode consistant à projeter une tendance observée à petite échelle vers des échelles bien plus grandes ; le débat conteste sa validité pour prédire la capacité cryptanalytique future.
[12] fidélité des portes — gate fidelity — Mesure de la précision avec laquelle une porte quantique applique l'opération prévue sur un qubit, déterminante pour la correction d'erreurs et la montée en échelle.
[13] portes Toffoli — Toffoli gates — Porte quantique à trois qubits réversible, utilisée comme brique de base dans les circuits quantiques ; le transcript cite l'estimation de Gidney et Ekerå (2021) d'environ 20 millions de portes Toffoli nécessaires pour briser RSA-2048.
[14] Q-Day — Moment hypothétique où un ordinateur quantique devient capable de briser la cryptographie à clé publique largement déployée (RSA, ECC, Diffie-Hellman) ; le débat situe cette échéance entre 2032 et 2038.
[15] qubit — quantum bit — Unité fondamentale d'information quantique, analogue quantique du bit classique, pouvant exister dans une superposition d'états 0 et 1.
[16] qubits logiques — logical qubits — Qubits protégés par des codes de correction d'erreurs et constituant l'unité effective de calcul quantique fiable ; le transcript mentionne l'objectif d'environ 2 000 qubits logiques et la barre des 4 000 qubits logiques.
[17] qubits physiques — physical qubits — Qubits matériels réels, sujets au bruit et aux erreurs, qui doivent être combinés en grand nombre pour former un qubit logique ; le transcript mentionne des objectifs de 100 000 qubits physiques (IBM, 2033) et 10 000 (QuEra, 2026).
[18] RSA — Rivest-Shamir-Adleman — Système cryptographique à clé publique fondé sur la difficulté de factoriser de grands entiers, cité dans le transcript comme cible du Q-Day.
[19] RSA-2048 — Variante de RSA utilisant une clé de 2 048 bits, considérée comme la référence de sécurité actuelle et citée comme cible cryptanalytique dans le débat.
[20] seuil below threshold — below threshold — Régime de fonctionnement d'un code correcteur d'erreurs dans lequel le taux d'erreur logique diminue à mesure que la taille du code augmente ; le transcript indique que la puce Willow de Google aurait franchi ce seuil pour la première fois.
[21] seuil de correction d'erreurs — error correction threshold — Valeur critique du taux d'erreur physique en dessous de laquelle la correction d'erreurs quantiques devient efficace et permet de réduire le taux d'erreur logique.
[22] taux d'erreur logique — logical error rate — Probabilité d'erreur affectant un qubit logique après application de la correction d'erreurs ; le transcript cite des valeurs de 9,4 %, 3,3 % et 2,4 % par cycle de correction pour des codes de distance 3, 5 et 7.
[23] tolérance aux fautes — fault tolerance — Propriété d'un ordinateur quantique capable d'exécuter des algorithmes longs en corrigeant les erreurs survenant pendant le calcul, condition nécessaire pour exécuter l'algorithme de Shor à grande échelle.
Face-off transcripts
- ■
Ownership & Trade Secrets. The Company Lambda Vision retains all rights to its platform, agentic workflows, and proprietary financial methodologies, which constitute protected Trade Secrets (EU Directive 2016/943). Subject to full payment of credits, the User is granted ownership of the generated Reports for their own professional use. Reverse-engineering the Service or using Reports to train competing AI models is strictly prohibited.
- ■
No Financial Advice. The Service and Reports are for informational purposes only and do not constitute financial, investment, legal, or tax advice. The Company is not a regulated financial advisor. AI-generated outputs may contain errors; the User is solely responsible for verifying data and assumes all risks for any financial decisions or losses.
- ■
Liability & Governing Law. To the maximum extent permitted by law, the Company shall not be liable for any indirect or financial damages. These Terms are governed by French law. Any disputes shall be subject to the exclusive jurisdiction of the Courts of Paris, France.